New-Scale SIEM в действии: Сценарии автоматизированного реагирования (SOAR) с Exabeam
В современной цифровой среде, где киберугрозы становятся все более изощренными и многочисленными, организациям необходимо оперативно и эффективно реагировать на инциденты безопасности. Центры обработки инцидентов безопасности (SOC) играют ключевую роль в обнаружении, анализе и устранении угроз. Однако, ручные процессы, перегрузка аналитиков рутинными задачами и недостаточная интеграция между различными инструментами безопасности часто приводят к замедлению реагирования на инциденты и повышению риска успешных атак. В этом контексте, решения для автоматизации реагирования на инциденты, такие как SOAR, становятся критически важными для повышения эффективности и снижения рисков.Что такое SOAR и почему он важен для SOC
SOAR (Security Orchestration, Automation and Response) - это технология, которая позволяет организациям автоматизировать и оркестровать процессы реагирования на инциденты безопасности.SOAR объединяет различные инструменты безопасности, такие как SIEM (Security Information and Event Management), EDR (Endpoint Detection and Response), Threat Intelligence Platforms и другие, в единую систему, позволяя автоматизировать рутинные задачи, координировать действия между различными командами и сокращать время MTTR (Mean Time To Resolution). New-Scale SIEM от Exabeam предоставляет встроенные возможности SOAR, позволяющие организациям эффективно автоматизировать реагирование на инциденты без необходимости развертывания и интеграции отдельных SOAR-платформ. Ключевые преимущества SOAR для SOC:- Автоматизация рутинных задач: SOAR позволяет автоматизировать широкий спектр рутинных задач, таких как сбор и анализ данных об инцидентах, уведомление заинтересованных сторон, блокировка вредоносных IP-адресов и изоляция скомпрометированных конечных точек.
- Оркестровка процессов реагирования: SOAR позволяет оркестровать процессы реагирования на инциденты, координируя действия между различными командами и инструментами безопасности.
- Сокращение MTTR: Автоматизация и оркестровка позволяют значительно сократить время, необходимое для обнаружения, анализа и устранения инцидентов.
- Повышение эффективности SOC-аналитиков: Освобождая аналитиков от рутинных задач, SOAR позволяет им сосредоточиться на более сложных и важных задачах, таких как анализ сложных угроз и разработка новых стратегий защиты.
Пошаговое руководство по созданию плейбуков SOAR в Exabeam
Exabeam New-Scale SIEM предлагает интуитивно понятный графический интерфейс для создания и настройки плейбуков SOAR, позволяющий аналитикам быстро и легко автоматизировать процессы реагирования на инциденты.Определение сценария реагирования
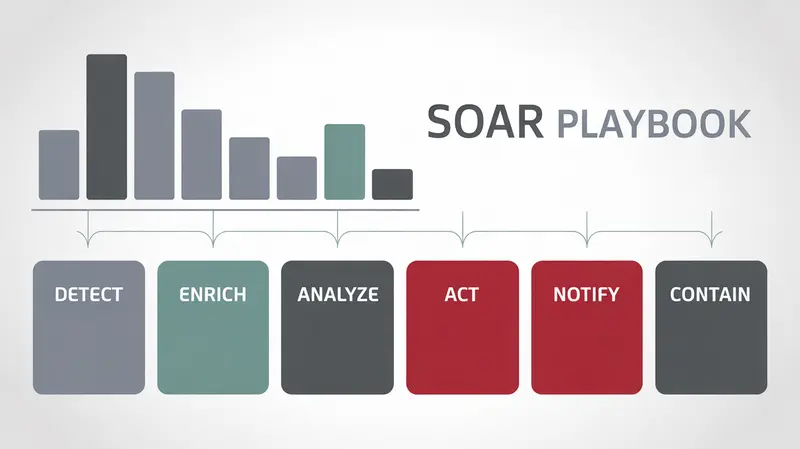
Первым шагом в создании плейбука SOAR является определение сценария реагирования, который необходимо автоматизировать. Сценарии могут быть различными: обнаружение фишингового письма, обнаружение вредоносного ПО на конечной точке, подозрительная активность аккаунта и т.д. Важно четко определить шаги, необходимые для реагирования на выбранный сценарий. Например, для сценария обнаружения фишингового письма могут потребоваться следующие шаги:- Получение информации о фишинговом письме (отправитель, получатель, тема, содержание).
- Анализ вложений и ссылок в письме на наличие вредоносного контента.
- Блокировка отправителя письма.
- Удаление письма из почтовых ящиков получателей.
- Отправка уведомления получателям о фишинговом письме.
- Изоляция скомпрометированных хостов.
Использование интерфейса Exabeam для создания плейбука
Exabeam предоставляет удобный графический интерфейс для создания плейбуков. Для создания нового плейбука необходимо:- Перейти в раздел SOAR в интерфейсе Exabeam.
- Нажать кнопку "Создать плейбук".
- Указать название и описание плейбука.
- Выбрать триггер, который будет запускать плейбук (например, алерт, полученный от Exabeam SIEM).
- Получение данных из Exabeam SIEM или других источников.
- Выполнение действий в других системах безопасности (например, блокировка IP-адреса в брандмауэре).
- Отправка уведомлений по электронной почте или в другие системы обмена сообщениями.
- Выполнение логических операций (например, проверка условий, циклы).
Настройка шагов плейбука
Каждый шаг плейбука необходимо настроить, указав параметры, необходимые для выполнения действия. Например, для шага блокировки IP-адреса необходимо указать IP-адрес, который нужно заблокировать, и брандмауэр, в котором необходимо выполнить блокировку.Интеграция с инструментами безопасности осуществляется с помощью готовых коннекторов, предоставляемых Exabeam. Для автоматизации действий можно использовать различные инструменты и API, предоставляемые Exabeam и другими поставщиками решений безопасности. Например:- Блокировка IP-адреса: Exabeam может интегрироваться с брандмауэрами различных производителей (например, Palo Alto Networks, Check Point) для автоматической блокировки IP-адресов, обнаруженных как вредоносные.
- Изоляция конечной точки: Exabeam может интегрироваться с решениями EDR (Endpoint Detection and Response) для изоляции скомпрометированных конечных точек, предотвращая распространение вредоносного ПО.
- Отправка уведомления: Exabeam может отправлять уведомления по электронной почте, в Slack или другие системы обмена сообщениями для информирования заинтересованных сторон об инцидентах.
Тестирование и отладка плейбука
После создания и настройки плейбука необходимо протестировать его, чтобы убедиться в его корректной работе. Exabeam предоставляет инструменты для тестирования плейбуков, позволяющие имитировать возникновение инцидента и проверить, правильно ли плейбук реагирует на него. В процессе тестирования необходимо выявлять и устранять ошибки в плейбуке. Exabeam предоставляет инструменты для отладки плейбуков, позволяющие просматривать логи выполнения шагов и выявлять причины ошибок.Примеры плейбуков для распространенных сценариев
- Фишинговая атака: Плейбук автоматизирует анализ полученных сообщений, блокировку отправителей, уведомление пользователей и удаление писем из почтовых ящиков.
- Обнаружение вредоносного ПО: Автоматическая изоляция зараженной конечной точки, сканирование сети на наличие других зараженных систем, отправка отчетов аналитикам.
- Подозрительная активность аккаунта: Блокировка учетной записи, принудительная смена пароля, расследование активности учетной записи.
- Использование TDIR: TDIR (Threat Detection, Investigation and Response) позволяет автоматизировать весь процесс от обнаружения угрозы до ее устранения. Exabeam SOAR может быть интегрирован с TDIR для автоматизации действий по сбору и анализу данных, проведению расследований и устранению угроз.
Интеграция Exabeam SOAR с другими инструментами безопасности
Exabeam SOAR можно интегрировать с широким спектром других инструментов безопасности, таких как SIEM, EDR, Firewall, Threat Intelligence Platforms и другие.Интеграция с инструментами безопасности осуществляется с помощью готовых коннекторов, предоставляемых Exabeam, или с помощью API. Например, интеграция с SIEM позволяет автоматически запускать плейбуки SOAR при получении определенных алертов от SIEM. Интеграция с EDR позволяет автоматически изолировать скомпрометированные конечные точки при обнаружении вредоносного ПО. Компания N сократила время на внесение изменений в политики безопасности на 70% благодаря автоматизации Exabeam SOAR.Преимущества использования Exabeam SOAR
Использование ExabeamSOAR предоставляет организациям ряд значительных преимуществ, включая:- Сокращение MTTR: Автоматизация и оркестровка позволяют значительно сократить время, необходимое для обнаружения, анализа и устранения инцидентов.
- Повышение эффективности работы SOC-аналитиков: Освобождая аналитиков от рутинных задач, SOAR позволяет им сосредоточиться на более сложных и важных задачах.
- Автоматическое устранение угроз: SOAR позволяет автоматически устранять широкий спектр угроз, таких как фишинговые письма, вредоносное ПО и подозрительная активность аккаунтов.
- Сокращение объёма рутинных задач SOC: Автоматизация позволяет сократить объём рутинных задач, выполняемых SOC-аналитиками, освобождая их время для других задач.
- Улучшение общей безопасности организации: Автоматизация и оркестровка позволяют повысить эффективность реагирования на инциденты и снизить риски успешных атак.
Заключение
Автоматизация процессов реагирования на инциденты является критически важной для современной Cyber Security. Exabeam SOAR предоставляет мощные инструменты для автоматизации и оркестровки процессов реагирования на инциденты, позволяя организациям повысить эффективность работы SOC-аналитиков, сократить MTTR и улучшить общую безопасность. Contact us, to get individual consultation on implementation. Exabeam New-Scale SIEM с возможностями SOAR - это эффективное решение для организаций, стремящихся повысить эффективность и автоматизировать реагирование на инциденты. Изучите возможности Exabeam SOAR и внедрите его в свою организацию, чтобы повысить уровень безопасности и эффективность работы вашего SOC.Часто задаваемые вопросы о Exabeam SOAR и автоматизации реагирования на инциденты
Что такое SOAR и почему это важно для SOC?
SOAR (Security Orchestration, Automation and Response) - это технология, позволяющая автоматизировать и оркестровать процессы реагирования на инциденты безопасности. Это важно для SOC, поскольку помогает объединить инструменты безопасности, автоматизировать рутинные задачи и сократить время реагирования на инциденты (MTTR).
Какие преимущества предоставляет Exabeam SOAR?
Exabeam SOAR позволяет автоматизировать рутинные задачи, оркестровать процессы реагирования, сократить MTTR, повысить эффективность SOC-аналитиков и автоматизировать устранение угроз.
Как создать плейбук SOAR в Exabeam?
В Exabeam есть интуитивно понятный графический интерфейс. Нужно определить сценарий реагирования, перейти в раздел SOAR, создать плейбук, указать название, описание, триггер и далее добавлять шаги (действия) в плейбук, используя графический редактор.
Какие шаги можно добавить в плейбук Exabeam SOAR?
Доступны различные типы шагов, такие как получение данных из Exabeam SIEM или других источников, выполнение действий в других системах безопасности, отправка уведомлений и выполнение логических операций.
Как Exabeam SOAR интегрируется с другими инструментами безопасности?
Exabeam SOAR интегрируется с SIEM, EDR, Firewall, Threat Intelligence Platforms и другими инструментами безопасности с помощью готовых коннекторов или API.
Какие примеры плейбуков SOAR можно использовать?
Примеры: плейбук для фишинговых атак (блокировка отправителей, уведомление пользователей), обнаружения вредоносного ПО (изоляция конечной точки), подозрительной активности аккаунта (блокировка учетной записи).
Как протестировать и отладить плейбук Exabeam SOAR?
Exabeam предоставляет инструменты для тестирования плейбуков, позволяющие имитировать возникновение инцидента и проверить, правильно ли плейбук реагирует на него. Также есть инструменты для отладки плейбуков, позволяющие просматривать логи выполнения шагов и выявлять причины ошибок.
Что такое TDIR и как он связан с Exabeam SOAR?
TDIR (Threat Detection, Investigation and Response) позволяет автоматизировать процесс от обнаружения угрозы до её устранения. Exabeam SOAR может быть интегрирован с TDIR для автоматизации сбора и анализа данных, проведения расследований и действий по устранению угроз.